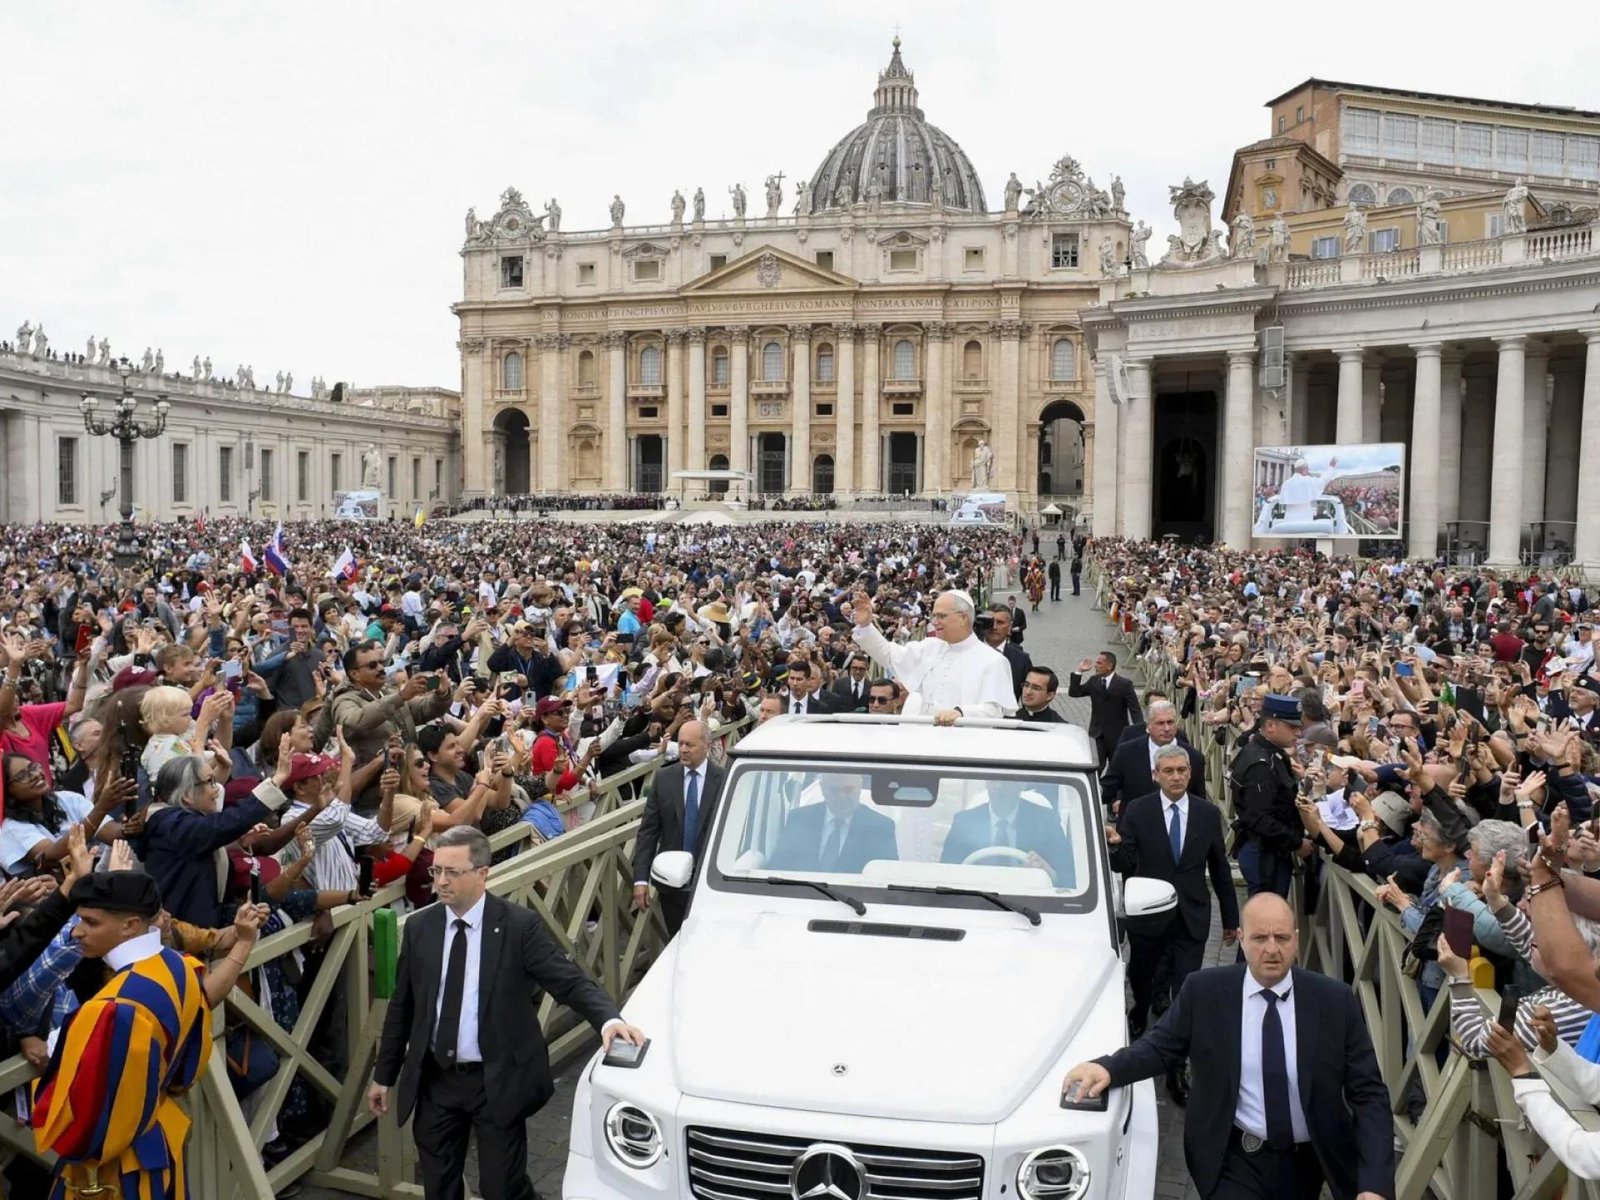
Durante su estadía, el pontífice mantendrá un encuentro con el presidente Javier Milei en la Casa Rosada, participará de un acto en el Palacio Libertad y visitará la ciudad de Buenos Aires, Córdoba y la basílica de Luján. También encabezará misas multitudinarias, recorrerá Palermo en papamóvil y realizará actividades con integrantes del clero y visitas sociales al Cottolengo Don Orione y al penal de Devoto.
Para coordinar el operativo, el Gobierno creó estructuras especiales destinadas a la Ciudad de Buenos Aires, la provincia de Córdoba y la provincia de Buenos Aires. Las medidas se formalizaron mediante las resoluciones 898/2026, 899/2026 y 900/2026 del Ministerio de Seguridad Nacional, publicadas el 8 de septiembre en el Boletín Oficial.
Posteriormente, el Decreto de Necesidad y Urgencia 1103/2026 declaró de interés nacional la visita papal y creó, dentro de la Jefatura de Gabinete de Ministros, una Unidad Ejecutora Especial Temporaria (UEET) para coordinar las tareas. Las disposiciones contemplan la participación de organismos de seguridad, fuerzas federales, autoridades de inteligencia criminal y mecanismos de enlace con la Santa Sede, además de sistemas de alerta temprana e intercambio de información.
Sin embargo, los textos no asignan responsabilidades específicas a las áreas de ciberseguridad, ciberinteligencia y ciberdefensa. Aunque la unidad ejecutora puede convocar a otros organismos cuando lo considere necesario, su participación no quedó establecida expresamente en el diseño formal del operativo.
La omisión adquiere relevancia por los riesgos que puede implicar un acontecimiento de estas características. Entre los escenarios posibles figuran ataques contra infraestructuras críticas, como los sistemas de navegación aérea, ferrocarriles, subtes, energía y telecomunicaciones; el robo de información gubernamental o sensible; operaciones de ciberespionaje y campañas de desinformación destinadas a difundir falsas amenazas o generar confusión pública.
La información disponible no permite confirmar ni descartar la existencia de una amenaza concreta. El interrogante se concentra en la capacidad del Estado para anticipar y responder ante eventuales incidentes, especialmente porque el operativo involucra a organismos nacionales, provinciales y municipales, además de distintos proveedores.
Argentina cuenta con tres estructuras con competencias diferenciadas: el Centro Nacional de Ciberseguridad (CNC), la Agencia Federal de Ciberinteligencia (AFC) y el Comando Conjunto de Ciberdefensa (CCCD). Sus funciones deberían complementarse, pero, según fuentes consultadas en distintos ámbitos oficiales, operan sin una coordinación efectiva.
El CNC fue creado formalmente como organismo descentralizado y autoridad rectora para la protección del ciberespacio de interés nacional. Entre sus responsabilidades se encuentran elaborar políticas para el sector público, coordinar respuestas ante incidentes, detectar vulnerabilidades y proteger infraestructuras críticas.
No obstante, su puesta en funcionamiento quedó rodeada de cuestionamientos. El 20 de octubre debía realizarse su primer gran acto público, organizado junto con la Secretaría de Innovación, Ciencia y Tecnología en el Centro Cultural de la Ciencia. La actividad, titulada “Ciberseguridad en Argentina: del desafío a la solución”, fue cancelada la noche anterior, pese a que ya estaban confirmados patrocinadores y expositores. No hubo explicaciones ni un comunicado oficial, y el sitio web del organismo dejó de estar disponible.
Al día siguiente se conocieron dos vulnerabilidades críticas en PHP, un lenguaje de programación utilizado para desarrollar sitios web desde el servidor. Las fallas podían permitir la ejecución remota de código sin autenticación en sistemas afectados. Según datos públicos, más del 70% de los sitios utiliza este lenguaje.
Mientras organismos internacionales difundían advertencias y recomendaciones de actualización, el CNC no publicó información en sus canales oficiales. Tampoco se conoció una directiva general del Gobierno para coordinar la revisión y mitigación de los sistemas potencialmente afectados. Algunas dependencias habrían aplicado las correcciones por iniciativa propia.
El 22 de octubre trascendió la salida del director ejecutivo del organismo, Ariel “Wata” Waissbein, y del subdirector, Ezequiel David Gutesman. Versiones periodísticas indicaron que ambos habían presentado sus renuncias, aunque también surgieron diferencias sobre las circunstancias de la partida del director. Hasta el momento no hubo una explicación oficial.
La gestión de ambos funcionarios estuvo atravesada por cuestionamientos sobre la capacidad de respuesta del Estado ante ataques informáticos y vulnerabilidades en sus sistemas. También circularon versiones sobre dificultades para compartir información con otros organismos, superiores y áreas internas de inteligencia. Por otro lado, algunas versiones atribuyeron las salidas a malos tratos de la conducción política.
La situación contrasta con otro anuncio realizado ese mismo 22 de octubre. El canciller Pablo Quirno y el subsecretario de Estado estadounidense, Christopher Landau, informaron que se destinarían 15 millones de dólares no reembolsables para crear el Centro Nacional de Operaciones de Ciberseguridad. La entidad tendrá a su cargo supervisar y proteger las redes informáticas del Estado nacional y evaluar la seguridad de la red troncal de Internet. El plan también contempla el reemplazo progresivo de equipos de origen chino, especialmente de Huawei. Argentina deberá afrontar principalmente la compra de equipos, las licencias de software y los costos operativos.
Otra de las estructuras involucradas es el Comando Conjunto de Ciberdefensa, dependiente del Estado Mayor Conjunto. Su función consiste en proteger los activos y las capacidades digitales vinculados con la defensa nacional y transformar las alertas en medidas preventivas.
El Decreto 1112/2024 reconoce al ciberespacio como ámbito de actuación de las Fuerzas Armadas y establece una estructura militar permanente para operar en él. A su vez, el Decreto 1107/2024 incorpora mecanismos para proteger los Objetivos de Valor Estratégico, cuya seguridad también depende de sistemas digitales y tecnologías operativas.
Sin embargo, el funcionamiento del comando atraviesa dificultades. En agosto de 2026, el traslado de su sede desde Puerto Madero a instalaciones del Instituto Geográfico Nacional provocó el desmontaje del nodo de conectividad y la desconexión de herramientas esenciales. Según fuentes del Ministerio de Defensa, el organismo todavía no recuperó su capacidad integral.
De acuerdo con esas mismas fuentes, el CCCD no contará con un edificio operativo para la llegada del pontífice y, por lo tanto, tampoco dispondrá de la infraestructura, el personal especializado y las herramientas necesarias para detectar y responder a amenazas contra los intereses de la Defensa Nacional. A esto se suma que la Subsecretaría de Ciberdefensa permanece acéfala desde diciembre de 2025.
La tercera estructura es la Agencia Federal de Ciberinteligencia, dependiente de la Secretaría de Inteligencia de Estado (SIDE). Su responsabilidad es identificar riesgos, amenazas y oportunidades que puedan afectar la soberanía, la integridad territorial y los intereses vitales del país, además de aportar información para las decisiones del Poder Ejecutivo.
En relación con la visita papal, entre los riesgos digitales posibles se encuentran las intrusiones en infraestructuras, los drones no autorizados, las interferencias críticas, la desinformación y las estafas mediante alojamientos o accesos falsos.
Sin embargo, el funcionamiento de la AFC también plantea interrogantes sobre sus mecanismos de control. El Decreto 941/2025 estableció el carácter encubierto de toda actividad de inteligencia, lo que limita la información pública sobre sus operaciones, fuentes y procedimientos. La agencia puede recopilar y cruzar datos personales con más de quince organismos públicos, sin que se hayan detallado procedimientos claros ni controles judiciales efectivos para esas tareas.
La necesidad de proteger al pontífice y a los asistentes convive así con otro desafío: garantizar que las facultades de inteligencia estén acompañadas por mecanismos de rendición de cuentas y controles democráticos.
A fines de agosto de 2026, las autoridades de la SIDE, encabezada por Cristian Auguadra, y el director de la AFC, Héctor Casas, se presentaron ante la Comisión Bicameral de Fiscalización de los Organismos de Inteligencia. En esa instancia se informó sobre una rendición de gastos de 8.000 millones de pesos, aunque el detalle de las erogaciones no fue difundido.
Los cuestionamientos se producen en un contexto de reiterados ataques informáticos contra dependencias y empresas del Estado. Durante la presidencia de Milei se registraron al menos veinte incidentes de gran escala: seis en 2024, nueve en 2025 y cinco en lo que va de 2026.
En abril de 2024 fueron robados los datos de 5,7 millones de ciudadanos del Registro Nacional de las Personas. En diciembre de ese año, un ataque masivo afectó el sitio argentina.gob.ar, la plataforma Mi Argentina, el sistema SUBE y la Gendarmería Nacional. Se alteraron accesos a servicios y aparecieron mensajes políticos en distintos sitios web.
Durante mayo y junio de 2025 se detectaron filtraciones que comprometieron información de alrededor de 50.000 integrantes del Ejército, unos 31.000 afiliados a la Unión del Personal Civil de la Nación y casi 13.000 usuarios de Mi Argentina. En agosto de ese año también quedaron expuestas bases de datos sensibles de organismos como la Armada y el Ministerio de Salud.
A fines de marzo de 2026, el grupo Chronus Team coordinó ataques contra 28 entidades. El episodio alcanzó a dependencias de la administración pública nacional y a organismos provinciales, entre ellos la Jefatura de Gabinete, la Agencia Nacional de Discapacidad, el Instituto de Obra Médico Asistencial, ministerios de Salud de distintas provincias, fuerzas policiales y la Suprema Corte de Justicia bonaerense.
Más recientemente, entre fines de julio y principios de agosto de 2026, Oleoductos del Valle informó a la Comisión Nacional de Valores que había sufrido un ataque informático contra sus sistemas administrativos internos y redes locales. El incidente no interrumpió el transporte de petróleo desde Vaca Muerta. El grupo The Gentlemen se atribuyó la acción en redes sociales.
Los antecedentes muestran que los ataques informáticos contra el Estado y las empresas vinculadas a servicios estratégicos ya constituyen un problema concreto. En ese escenario, la visita de León XIV pondrá a prueba no solo los dispositivos tradicionales de seguridad, sino también la capacidad de coordinación y respuesta digital de los organismos nacionales.